أغلب الحسابات المخترقة لا تُخترق لأن أحداً عبقرياً خمّن كلمة مرورها، بل لأنها كانت قصيرة أو مكررة في أكثر من موقع. والخبر الجيد أن الحماية لا تحتاج تعقيداً، بل بعض العادات الصحيحة.
الطول أهم من التعقيد
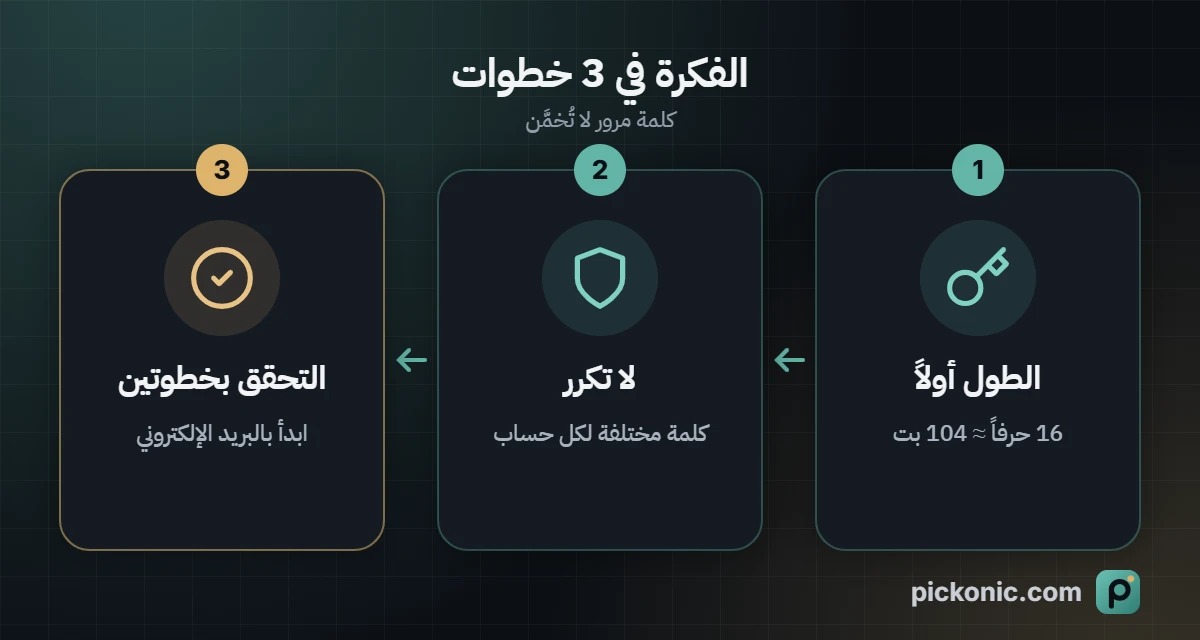
كل حرف إضافي يضاعف عدد الاحتمالات أضعافاً كثيرة. فكلمة من 8 أحرف متنوعة لها نحو 90 أس 8 من الاحتمالات، أما كلمة من 16 حرفاً فلها 90 أس 16، أي أكثر بمليارات المليارات من المرات. ولهذا فإن كلمة طويلة بسيطة أقوى غالباً من كلمة قصيرة مليئة بالرموز.
| كلمة المرور | القوة التقريبية |
|---|---|
| 8 أحرف صغيرة | نحو 38 بت (ضعيفة) |
| 8 أحرف متنوعة | نحو 52 بت (متوسطة) |
| 12 حرفاً متنوعاً | نحو 78 بت (قوية) |
| 16 حرفاً متنوعاً | نحو 104 بت (قوية جداً) |
أخطاء شائعة
- استخدام الاسم أو تاريخ الميلاد أو رقم الجوال، فهذه أول ما يجربه المخترقون.
- تكرار كلمة المرور نفسها في عدة مواقع، فتسريب موقع واحد يكشف بقية الحسابات.
- تبديل الحروف بأرقام متوقعة مثل كتابة الحرف a على شكل @، فهي حيل معروفة لبرامج التخمين.
القواعد الذهبية
- اجعل كلمة المرور 12 حرفاً على الأقل، و16 حرفاً للبريد والحسابات البنكية.
- استخدم كلمة مختلفة لكل حساب.
- احفظ كلماتك في مدير كلمات مرور موثوق بدلاً من ملاحظات الجوال.
- فعّل التحقق بخطوتين، خاصة في البريد الإلكتروني لأنه مفتاح استعادة بقية الحسابات.
هل المولدات الإلكترونية آمنة؟
يعتمد ذلك على طريقة عملها. المولد الآمن ينشئ كلمة المرور على جهازك باستخدام مولد الأرقام العشوائية المشفّر في المتصفح ولا يرسلها إلى أي خادم، وهكذا يعمل مولد Pickonic: كلمة المرور تظهر على شاشتك فقط حتى تنسخها.
ماذا تقول الإرشادات الحديثة؟
المعهد الوطني الأمريكي للمعايير والتقنية (NIST) يصدر إرشادات تعتمد عليها جهات كثيرة حول العالم. في نسختها الحديثة SP 800-63B نقاط تهمّ أي مستخدم:
- كلمة المرور التي تُستخدم وحدها لحماية الحساب يجب ألا تقل عن 15 حرفاً.
- إذا كانت جزءاً من تحقق بخطوتين فالحد الأدنى 8 أحرف.
- لا تفرض الإرشادات خليطاً إجبارياً من الرموز والأرقام، فالطول والعشوائية أهم.
- لا يُطلب تغيير كلمة المرور دورياً، بل عند وجود دليل على تسربها.
الفكرة باختصار: كلمة مرور طويلة وعشوائية وفريدة لكل حساب أفضل من كلمة قصيرة مليئة بالرموز تغيّرها كل شهر.
عبارة المرور: طويلة وسهلة الحفظ
إذا كنت تحتاج كلمة مرور تحفظها بنفسك، مثل كلمة مرور الكمبيوتر أو مدير كلمات المرور، فجرّب «عبارة مرور»: أربع أو خمس كلمات عشوائية لا رابط بينها، مثل «قمر-دفتر-برتقال-سلم-نافذة». العبارة طويلة فيصعب تخمينها، وسهلة التذكر لأنها كلمات حقيقية. المهم أن تكون الكلمات عشوائية فعلاً، لا جملة معروفة أو بيت شعر أو اسم فريقك المفضل.
مدير كلمات المرور والتحقق بخطوتين
لا أحد يستطيع حفظ 50 كلمة مرور عشوائية مختلفة. لهذا وُجدت تطبيقات إدارة كلمات المرور: تحفظ كل كلماتك مشفرة، وتنشئ كلمات جديدة قوية، وتملؤها تلقائياً. أنت تحفظ كلمة واحدة فقط قوية جداً لفتح المدير نفسه.
وأضف دائماً التحقق بخطوتين لحساباتك المهمة: البريد الإلكتروني، والبنك، وحسابات التواصل. حتى لو تسربت كلمة المرور، يحتاج المهاجم إلى الخطوة الثانية من هاتفك. وتطبيقات المصادقة أو مفاتيح الأمان أقوى من رسائل SMS.
ماذا تفعل إذا تسربت كلمة مرورك؟
- غيّرها فوراً في الحساب المتأثر، وفي أي حساب آخر استخدمت فيه الكلمة نفسها.
- فعّل التحقق بخطوتين إن لم يكن مفعلاً.
- راجع الأجهزة المسجلة في الحساب وأخرج الأجهزة التي لا تعرفها.
- انتبه لرسائل الاحتيال التي قد تصلك بعد التسريب، فالمحتالون يستغلون البيانات المسربة لإقناعك.
أمثلة: ضعيفة مقابل قوية
| كلمة المرور | التقييم | السبب |
|---|---|---|
| Ahmed1990 | ضعيفة جداً | اسم وسنة ميلاد، أول ما يجربه المهاجم |
| P@ssw0rd! | ضعيفة | كلمة شائعة مع استبدالات معروفة |
| Riyadh#2026Summer | متوسطة | طويلة لكنها كلمات متوقعة ومترابطة |
| كلمات عشوائية: قمر-دفتر-برتقال-سلم-نافذة | قوية | طويلة وعشوائية وسهلة التذكر |
| كلمة عشوائية من 20 حرفاً من مولد | قوية جداً | عشوائية تماماً، تُحفظ في مدير كلمات المرور |
القاعدة البسيطة: إذا كانت كلمة المرور سهلة عليك لأنها «تعني لك شيئاً»، فهي غالباً سهلة على المهاجم أيضاً، لأن المعلومات الشخصية منشورة في حساباتك على مواقع التواصل.